
iPhone Duo : attention à cette fausse précommande qui peut pirater votre iPhone
Il suffit d’un clique et l’infection commence.


Alors que les précommandes de l’iPhone Duo ne sont pas ouvertes, des pirates peu scrupuleux ont déjà mis en place des stratagèmes pour voler des personnes qui seraient intéressées par ce tout premier iPhone pliant.
Apple l’a pour rappel présenté le 9 septembre aux côtés de l’iPhone 18 Pro, mais contrairement à ce dernier qui a été commercialisé le 18 septembre, il ne sera possible de précommander l’iPhone Duo qu’à partir du 12 octobre. Ceux qui connaissent cette date ont donc peu de chances de se faire piéger par les fausses précommandes dont on parle aujourd’hui, mais pour ceux qui ne sont pas informés en revanche, c’est une autre histoire.
L’arnaque du jour a été découverte par l’équipe d’experts en cybersécurité de Malwarebytes Labs, qui étudie les nouvelles techniques de piratage. L’objectif de celle qu’ils partagent aujourd’hui est de dérober le plus de données possible aux victimes cibles, qui ne sont autres que des utilisateurs iPhone, car l’attaque se déroule dans Safari sur iOS.
Les pirates utilisent pour cela une série de failles nommée DarkSword, dont on vous parlait en mars dernier, lorsque Google a découvert qu’elle exploitait plusieurs failles d’iOS et pouvait prendre le contrôle d’iPhone vulnérables.
Ouvrir la page suffit à être infecté
Afin de pousser la victime à cliquer sur le lien, la première étape est souvent un mail ou un SMS qui se fait passer pour Apple. Plus les attaques sont sophistiquées, plus l’incitation à cliquer sur le lien paraît convaincante, et celle qui a été mise en place pour l’iPhone Duo est plutôt bien faite. La promesse ici est de pouvoir le commander avec 500 dollars de réduction.
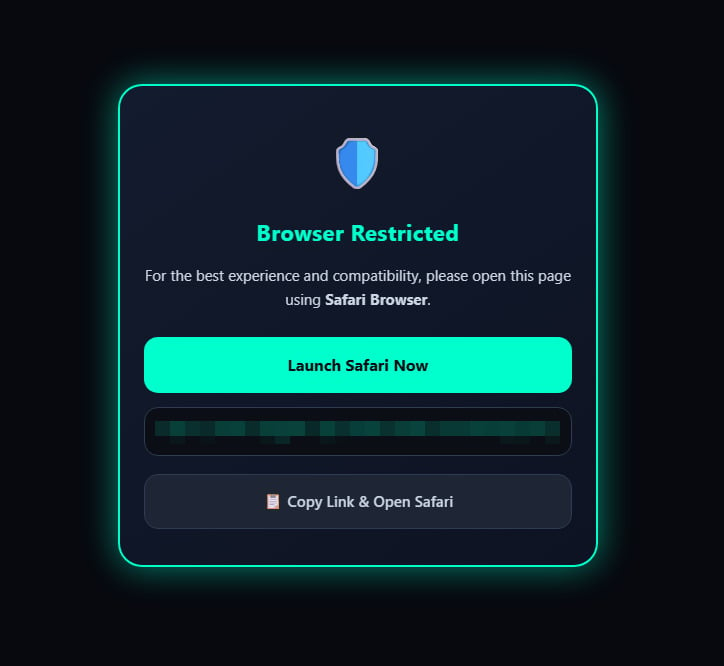
Une fois que la cible clique sur le lien, le site vérifie d’abord le navigateur utilisé. Si elle n’utilise pas Safari, une fenêtre lui demande d’ouvrir la page dans le navigateur d’Apple, car c’est par Safari que DarkSword tente d’exploiter les failles de l’iPhone :
© Malwarebytes Labs.
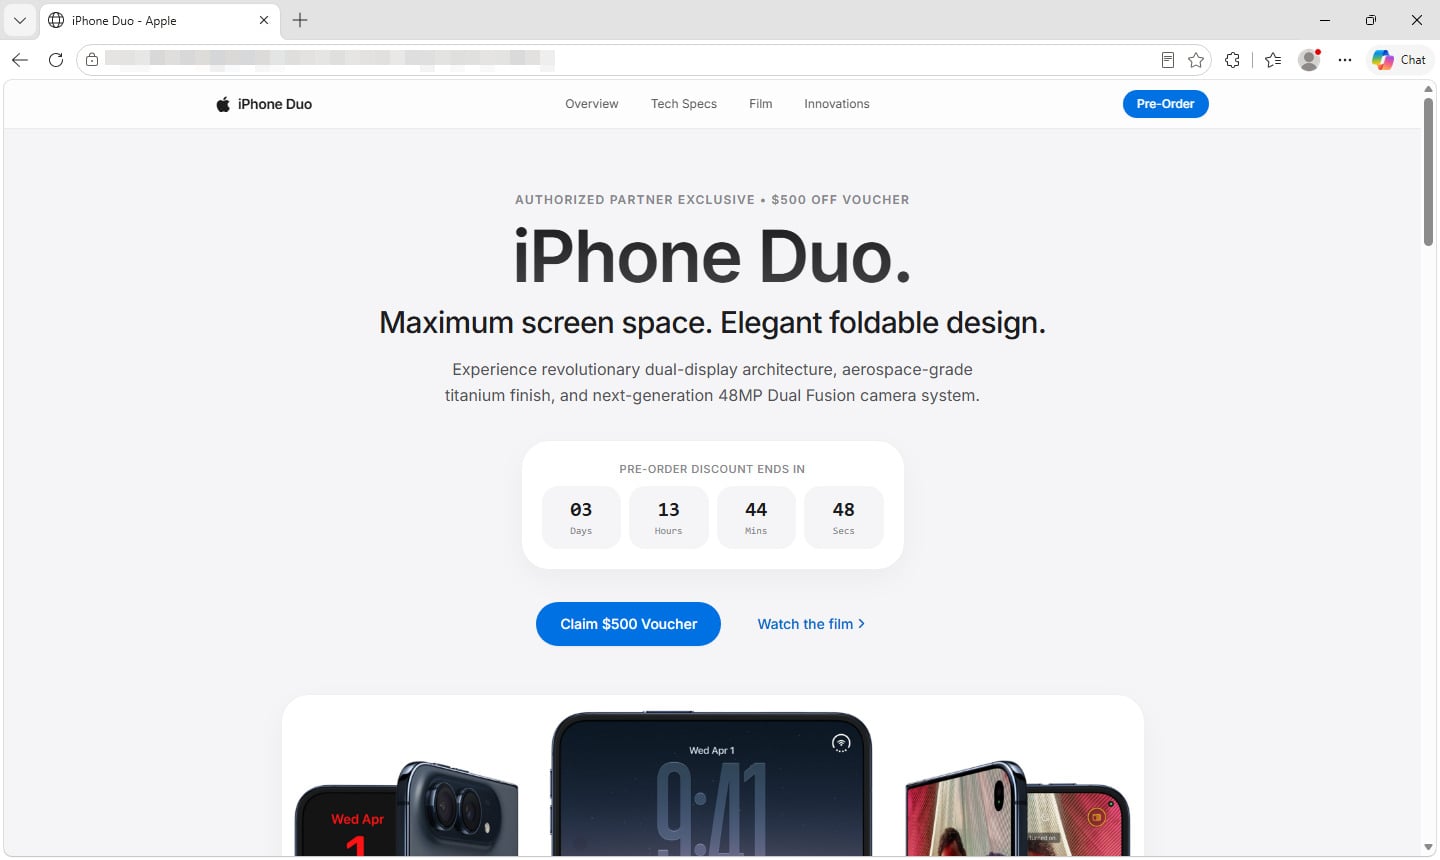
La victime se retrouve ensuite sur une fausse page de précommande pour l’iPhone Duo, parfaitement reproduite. La page incite à rapidement cliquer sur un bouton bleu pour obtenir la réduction, en affichant un compte à rebours visible :
© Malwarebytes Labs.
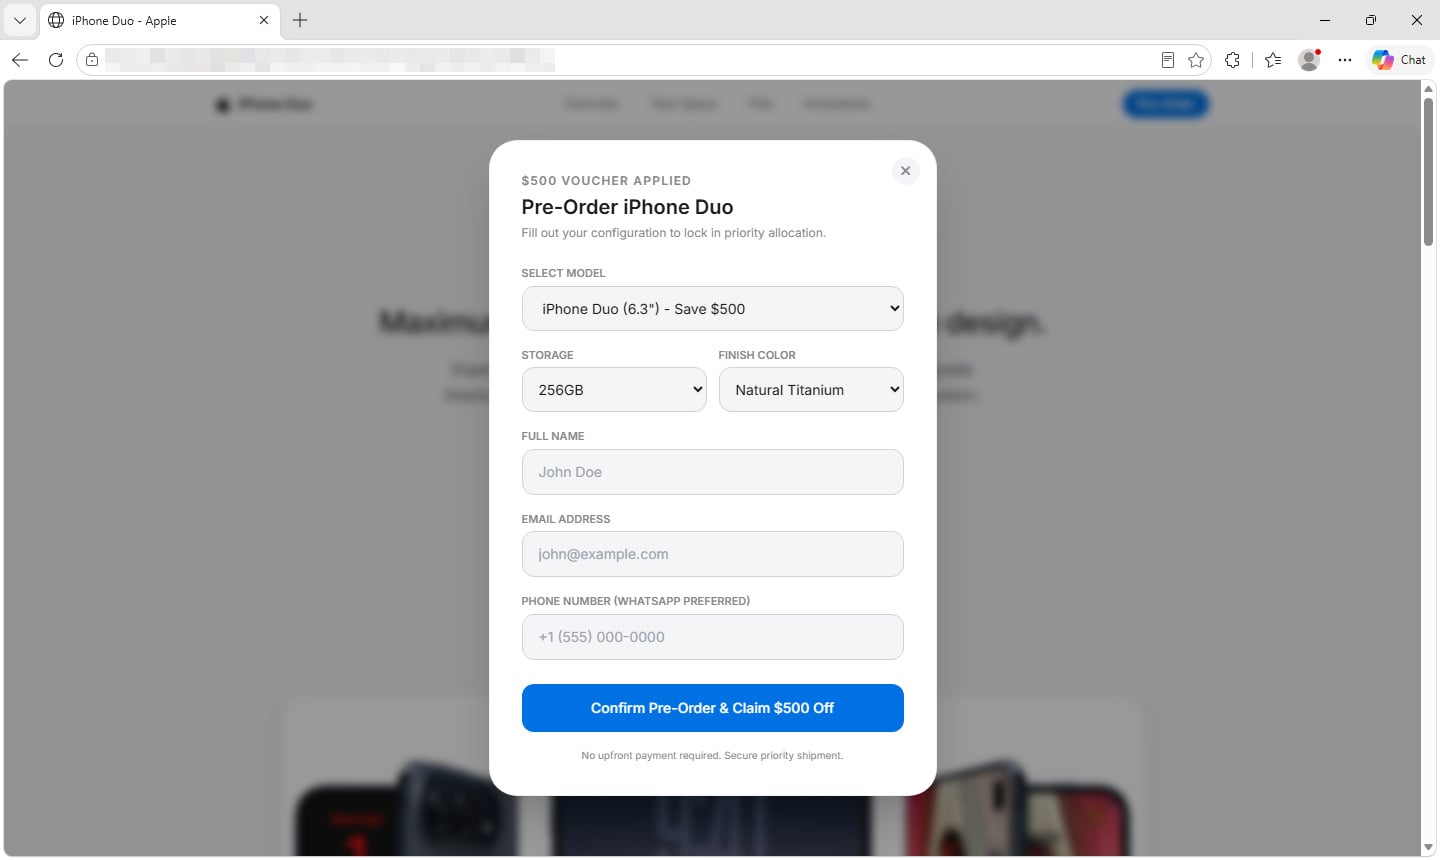
Si la victime clique sur le bouton bleu, un formulaire s’ouvre :
© Malwarebytes Labs.
À ce stade, on pourrait croire que les pirates incitent l’utilisateur à lui-même saisir ses informations dans le formulaire, mais ce n’est pas le cas. Les experts de Malwarebytes affirment que ces dernières étapes servent uniquement de diversion, car l’attaque a commencé en arrière-plan dès l’ouverture de la page.
Si DarkSword parvient à exploiter les failles présentes sur l’iPhone, les pirates tentent ensuite de récupérer les données auxquelles ils peuvent accéder. La liste est particulièrement longue puisque le code analysé par Malwarebytes cherche notamment les identifiants enregistrés, les notes, les messages, les contacts, les e-mails, l’historique des appels, les photos ou encore les données de plusieurs portefeuilles de cryptomonnaies.
Le risque dépend surtout de votre version d’iOS
Le simple fait d’ouvrir la page ne signifie en réalité heureusement pas que les pirates vont forcément réussir à prendre le contrôle de votre iPhone. DarkSword doit en effet d’abord trouver une faille qu’il peut exploiter sur la version d’iOS qui est installée sur l’appareil. Bonne nouvelle cependant, Apple a corrigé les failles DarkSword que Google avait découvertes en mars.
La version de DarkSword étudiée à l’époque visait notamment les iPhone sous iOS 18.4 à iOS 18.6.2. Malwarebytes ne sait cependant précisément pas quelles versions sont vulnérables à l’attaque utilisée aujourd’hui avec la fausse précommande de l’iPhone Duo. Son code contient des éléments de DarkSword étudiés par Google, mais également du code destiné à des versions plus anciennes d’iOS.
Un iPhone à jour peut par ailleurs charger le code de l’attaque puisque Safari peut communiquer au site une ancienne version d’iOS. Cela ne signifie toutefois pas que DarkSword pourra exploiter l’appareil puisque les failles connues ont été corrigées par Apple.
Il reste enfin une information importante à connaitre concernant ce que l’on sait aujourd’hui. Malwarebytes a récupéré puis analysé le code utilisé par les pirates, mais ses chercheurs n’ont pas lancé l’attaque sur un véritable iPhone. Ils n’ont donc pas directement observé les données d’une victime être envoyées vers le serveur des pirates. L’équipe précise toutefois n’avoir trouvé aucun mécanisme permettant de relancer automatiquement l’attaque après un redémarrage de l’iPhone.



membrelyr1que7
30 septembre 2026 à 8 h 10 min
Petite coquille dans le début de l’article, la précommande ouvre le vendredi 16 octobre 😊